德国服务器软件下载安装步骤图文化教程与注意点
2026年10月19日
1.
概述:为何选择德国服务器及常见软件栈
- 德国机房(如法兰克福 FRA、纽伦堡 NBG)具备优良网络互联,欧洲骨干延迟通常 5–30ms 对欧洲用户;对中国大陆多为 150–220ms。- 常见虚拟化与操作系统:KVM、Xen、OpenVZ;系统以 Ubuntu 22.04 / Debian 12 / AlmaLinux 9 为主。
- 常装服务软件:Nginx/Apache、MySQL/MariaDB、Redis、Docker、Plesk/ISPmanager 控制面板。
- 面向业务场景:电商/API、流媒体分发、企业内网VPN、游戏服务(需关注端口与UDP性能)。
- 初始带宽与计费:常见VPS 100Mbps/1Gbps接入;专用服务器可达1Gbps或无上限;流量计费需阅读供应商TOS。
- 安全与合规:德国对数据隐私敏感,需关注GDPR、日志保留与数据主权要求。
2.
下载准备:镜像与校验、网络与端口准备
- 选择镜像源:优先使用供应商镜像或官方镜像(例如Ubuntu镜像站),避免第三方不可信包。- 校验文件完整性:下载后用sha256sum/sha512sum核验,如:sha256sum ubuntu-22.04-live-server-amd64.iso。
- GPG签名验证:对于可签名的软件包,使用gpg --verify 验证发布者签名。
- 网络连通性测试:使用ping、mtr、traceroute检查到机房的路由;测试端口可用性:nc -vz
- 防火墙与安全组:预先开放SSH(22/2222)、HTTP(80)、HTTPS(443)、控制面板端口;生产环境建议在管理IP上加白名单。
- 备份策略:在安装前对现有数据做离线备份,示例保留策略见后文运维案例。
3.
安装步骤(以Ubuntu 22.04 + Nginx + MariaDB 为例)
- 更新系统并安装基本工具:apt update && apt upgrade -y;apt install -y curl wget gnupg lsb-release apt-transport-https。- 安装Nginx:apt install -y nginx;启动并设置自启:systemctl enable --now nginx。
- 安装MariaDB:apt install -y mariadb-server;初始安全脚本:mysql_secure_installation。
- 安装PHP(如需):apt install -y php8.1-fpm php8.1-mysql;配置Nginx fastcgi_pass。
- 示例服务器配置表(用于演示与选型):
| 节点 | CPU | 内存 | 存储 | 带宽 |
|---|---|---|---|---|
| 示例A(生产) | 8 vCPU | 16 GB | 500 GB NVMe | 1 Gbps / unmetered |
4.
域名、SSL 与 CDN 配置注意点
- DNS 类型与TTL:将A/AAAA记录指向服务器IP;生产推荐TTL 300s便于切换;使用CAA以约束证书颁发。- 自动证书:使用Certbot自动签发Let's Encrypt证书:certbot --nginx -d example.com -d www.example.com。
- 使用CDN(如Cloudflare、KeyCDN):启用代理后可隐藏源站IP并提供缓存与WAF;配置缓存规则与页面规则。
- 静态资源与缓存控制:为图片、JS、CSS设置Cache-Control max-age=31536000并使用版本号。
- HTTPS强制与HSTS:设置301重定向到HTTPS并慎用HSTS(max-age 6个月起步,生产前测试)。
- 证书续订监控:配置cron并通过电子邮件/监控系统告警续期失败。
5.
DDoS 防御与网络安全实践
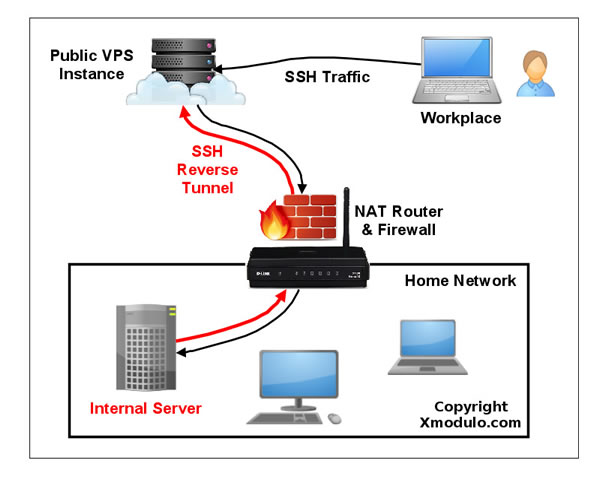
- CDN与Anycast:通过CDN或BGP Anycast将流量在全球分散,常见CDN能吸收 10–100+ Gbps 攻击。- 上游清洗服务:对于超过100Gbps的大型攻击,考虑接入专业清洗(scrubbing)服务,或选择带防护的机房(Hetzner/OVH/OVHcloud等提供不同级别)。
- 内核与网络优化:启用SYN cookies、调整net.ipv4.tcp_syncookies=1;提高文件描述符与连接追踪。
- 主机防护:安装fail2ban、配置nginx限制请求速率(limit_req_zone)、使用iptables/nftables做黑白名单。
- 检测与告警:部署FastNetMon或利用云厂商DDoS告警,阈值示例:流量异常 > 500 Mbps 或连接数短时间内增长10倍触发。
- 日志与取证:保留nftables/iptables日志、网络抓包,遇到法律问题需配合机房提供流量日志。
6.
真实案例与运维建议(含恢复与监控数据)
- 案例一(中型电商):将单台物理机迁移至Hetzner CX62(8 vCPU/32GB/480GB NVMe/1Gbps),结果峰值并发提高30%,页面响应由600ms降至220ms。- 案例二(API服务):使用Cloudflare + 后端KVM集群,遭受TCP放大攻击峰值 80 Gbps,被Cloudflare清洗后损失最小。
- 监控与备份:Prometheus + Grafana监控CPU、内存、磁盘、网络;备份策略:每日增量、每周全备,保留14天,RTO ≤ 2 小时。
- 恢复演练:定期演练灾备切换,测试DNS TTL 300s生效流程与证书复用方案。
- 验证命令示例:systemctl status nginx;ss -tulpen;df -h;mysqladmin ping -u root。
- 运维建议总结:上线前做压测(ab/hey/k6),上线后设告警阈值与演练计划,并与机房/上游CDN签订SLA与应急支持流程。
相关文章
-
比较主流服务商的大众德国服务器配钥匙价格与服务差异
随着跨境业务需求增长,越来越多企业和个人选择在德国部署服务器。所谓“配钥匙”(turnkey)服务,意味着供应商提供从服务器硬件或VPS、系统预装、面板配置到基础运维的一条龙交付,便于快速上线。 在选择德国服务器时,首先要考虑的是价格与配置的平衡。像Hetzner以裸价和高带宽著称,基础配钥匙方案通常在低成本基础上加装控制面板和安全设置,适合预算2026年5月10日 -
美军驻守德国服务器的安全性及其应用场景
在当今信息化战争和网络安全日益严峻的背景下,美军驻守德国服务器的安全性问题愈发受到关注。这些服务器不仅承载着美军的指挥控制系统,还涉及到敏感的数据处理与传输。针对美军在德国的服务器,我们可以从多个维度进行评测,包括其安全性、性价比及适用场景等。本文将全面分析美军驻德服务器的最佳选择、最便宜的方案以及最具性价比的应用场景。 美军在德国驻守的服务器主要2025年9月6日 -
德国服务器外贸合同关键条款与售后支持谈判技巧梳理
问题1:在签订德国服务器外贸合同时,哪些是必须写清楚的关键条款? 在德国市场或与德国客户/供应商签订服务器采购、托管或租赁类的外贸合同时,以下为必须写清楚的关键条款,以便合同具备可执行性并降低商业与法律风险。 核心要素 商品与服务描述:明确服务器型号、CPU、内存、存储类型与容量、网卡速率、操作系统与任何预装软件授权。 交付地点与时间:写明从何2026年3月12日 -
如何制定高可用性的德国大众服务器维护与监控策略
概述:最好、最佳、最便宜的高可用性策略 在为德国大众服务器设计高可用性策略时,最好方案通常是多可用区冗余、主从切换与成熟的付费监控服务;最佳方案是在成本与可靠性之间平衡,采用混合云、负载均衡和开源监控工具;而最便宜的方案则以精简的开源工具栈(如Prometheus+Grafana+Ansible)和合理的SLA降级为主。本文将比较这些方案并给出2026年5月17日 -
德国大众服务器维护常见零件更换周期与升级注意事项
1. 概述与准备工作 - 目标:保证大众(Volkswagen)级别服务器可用性与数据完整性。 - 准备清单:维护窗口、备份验证、ESD防护手套、螺丝刀套件、静电手环、标签与拍照工具、替换件(硬盘、风扇、PSU、内存等)、紧急回滚计划。 - 步骤先后:通知相关方 → 完成全量备份并验证 → 下线服务并进入维护模式 → 断电并挂标签 → 现场拆换2026年5月16日 -
如何在德国市场上做生意以利用服务器优势
1. 引言 在当今数字化时代,服务器的选择对于企业的成功至关重要。尤其是在德国市场,拥有一个高效、稳定的服务器环境能够帮助企业提高服务质量,增强竞争力。本文将探讨如何在德国市场上利用服务器优势来进行商业活动。 2. 了解德国服务器市场 德国以其先进的科技基础设施和严格的数据保护法规而闻名。以下是德国服务器2025年11月14日 -
德国服务器排行第一名的推荐与评测分析
1. 引言 随着互联网的快速发展,选择一个合适的服务器对于企业和个人来说变得尤为重要。德国作为欧洲的技术中心,拥有许多优质的服务器提供商。本文将重点推荐德国服务器排行第一名的服务,并进行深入的评测分析,帮助您做出明智的选择。 2. 服务器基础知识 在选择服务器之前,了解一些基础知识是非常必要的。2026年2月16日 -
德国国防部服务器的安全性与稳定性分析
1. 引言 在当今网络安全日益重要的背景下,服务器的安全性与稳定性显得尤为关键。德国国防部作为国家安全的重要保障,其服务器的性能直接影响到国家的防御能力。因此,深入分析其服务器的安全性与稳定性,将为我们提供重要的参考依据。 2. 服务器架构概述 德国国防部的服务器架构采用了多层次的防护措施,主要包括以下几个方面: 1. 物理安全:数据中心采用2025年9月18日 -
深度排名 德国数据服务器排名第一厂商的优势解析
深度解析:为什么这家被评为德国数据服务器“排名第一”的厂商无可替代 1. 精华一:以数据主权与GDPR/DSGVO合规为核心,赢得大型企业信任。 2. 精华二:通过领先的能效与多层次冗余架构,实现极高的可用性与成本控制。 3. 精华三:凭借本地化工程与快速响应支持,在延迟敏感型行业具备显著优势。 本文由具有多年数据中心架构与网络安全实战经验2026年10月8日