从端口到证书 德国监控服务器怎么连接的安全加固实践
• 威胁来源:网络扫描、暴力破解、爬虫滥用、DDoS攻击和中间人监听
• 部署位置:德国法兰克福机房(示例机房:Hetzner/OVH 常用)
• 服务角色:Prometheus 抓取、Grafana 展示、node_exporter/agent 采集
• 通信需求:控制平面(管理员访问)与数据平面(采集器到监控服务器)分离
• 目标:最小暴露端口、强制加密传输、基于证书的服务身份校验、DDoS 缓解与日志审计
• 最小化暴露端口:只对公网开放必需端口(例如 443、SSH 非标准端口)
• 监控端口建议:Prometheus 9090 对内网,node_exporter 9100 仅在 VPN/隧道可达
• 防火墙规则示例:使用 iptables 或 nftables 限制来源 IP/IP 段(示例见第6节)
• 管理访问分离:SSH 改端口为 2222,仅允许跳板机或管理 IP 列表访问
• 网络隔离方法:VLAN、私有子网或 WireGuard 隧道将采集器与监控主机流量隔离
• 使用 CDN 层:对 Grafana 前端使用 Cloudflare 或国内同类(注意 GDPR/合规)
• DDoS 缓解:在流量峰值时启用速率限制、挑战页与 Spectrum TCP 代理(对 TCP 服务)
• 原始 IP 保护:使用防火墙只允许 CDN 回源 IP 或通过 TLS 源验证
• 带宽与计费策略:在德国机房选择带宽峰值 1 Gbps 弹性计费以应对攻击峰值
• 实时监控:设置速率阈值告警,触发后自动启用更严格的 WAF 规则
• 证书类型:使用 Let's Encrypt 或自建 CA 签发服务器证书,控制台建议 RSA 4096 或 ECDSA P-256
• mTLS 应用场景:Prometheus 抓取重要主机时启用 mTLS,client_cert 验证采集器身份
• 证书生命周期管理:自动续期(certbot systemd timer),并维护证书撤销列表(CRL/OCSP)
• 证书示例:server cert CommonName=monitor.example.de, 验证指纹 SHA256=3A:5F:...:C1(示例)
• TLS 参数推荐:TLS1.2+或TLS1.3,禁止 RC4/3DES,优先 ECDHE 密钥交换与 AEAD 密码套件
• SSH 强化:禁用密码登录,使用公钥认证,PermitRootLogin no,使用 AllowUsers 限制用户
• 审计与日志:启用系统审计 auditd,集中上报到安全日志服务器并保留 90 天原始日志
• 防暴力破解:部署 fail2ban,针对 SSH、Grafana 登录设置 5 次失败后封禁 1 小时
• 系统基线:Ubuntu/Debian 最小安装,及时安装安全补丁并启用 unattended-upgrades
• 备份与恢复:制定快照策略(每 6 小时增量,7 天全量),并定期演练恢复流程
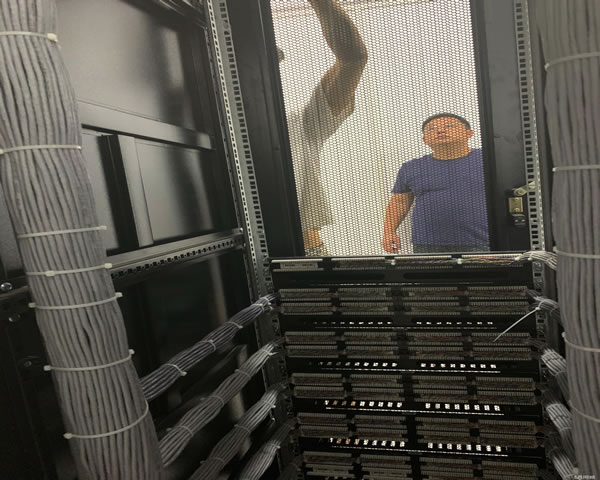
• 案例背景:在德国法兰克福 Hetzner 机房部署监控集群,用于监控 120 台 Web/DB 节点
• 服务器配置(示例):监控节点使用 4 vCPU / 8 GB RAM / 120 GB NVMe,公网 IP 88.198.51.100
• 服务分布:Prometheus(9090,内网),Grafana(443,前端通过 CDN),Pushgateway(9091,内网)
• iptables 示例(附注):允许 443、管理端口 2222 来自管理网段 203.0.113.0/28;拒绝其他入站
• mTLS 证书部署:CA 根(自建)-> 签发 server/agent 证书,证书到期 2026-12-01,自动续期脚本已部署
• iptables 关键规则示例(文本说明):
• iptables -A INPUT -p tcp --dport 2222 -s 203.0.113.0/28 -j ACCEPT
• iptables -A INPUT -p tcp --dport 443 -s 198.51.100.0/24 -j ACCEPT # 仅 CDN 回源网段
• iptables -A INPUT -p tcp --dport 9090 -s 10.0.0.0/16 -j ACCEPT # 内网 VPC
• iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT
• iptables -P INPUT DROP # 默认拒绝其他入站
-
阿里云学生服务器在德国的使用体验与优势
1. 引言 阿里云作为国内领先的云服务提供商,近年来在国际市场上也逐渐崭露头角。尤其是在德国,阿里云的学生服务器因其出色的性能和经济实惠的价格,受到了广大学生和开发者的青睐。本文将详细介绍阿里云学生服务器在德国的使用体验与优势。 2. 阿里云学生服务器概述 阿里云学生服务器是一种专为学生群体推出的云计算服务,旨2025年10月18日 -
日志审计与德国服务器密码是什么相关的安全合规要求
在德国,日志审计需遵循多项法律与标准,核心包括欧盟通用数据保护条例(GDPR/DSGVO)对处理安全的要求(例如第32条),德国联邦数据保护法(BDSG)以及行业或财务相关的要求,如德国税务和会计审计中的GoBD。技术性指南则以联邦信息安全局(BSI)的IT‑Grundschutz和技术建议为准。此外,关键基础设施(KRITIS)与NIS/NIS22026年7月29日 -
如何选择适合的德国服务器以防止欺诈案例
1. 为什么选择德国服务器可以帮助防止网络欺诈? 选择德国服务器的一个重要原因是德国在数据保护和隐私方面的严格法律。根据欧盟通用数据保护条例(GDPR),德国服务器提供了额外的法律保护,确保用户数据不会被滥用或泄露。这种法律框架使得网络犯罪分子更难以在德国境内进行欺诈活动。此外,德国的网络基础设施相对成熟,具备较高的网络稳定性和安全性,有助2025年9月15日 -
使用德国英雄联盟服务器的最佳策略
1. 引言 使用游戏服务器的质量直接影响玩家的游戏体验。尤其是在像《英雄联盟》这样的竞技游戏中,低延迟和高稳定性至关重要。德国的游戏服务器由于其优越的网络基础设施,成为了许多玩家的首选。本文将探讨在德国使用英雄联盟服务器的最佳策略,以及如何通过选择合适的服务器配置和技术来提升游戏体验。 2. 服务器选择的关键因素2025年9月5日 -
德国服务器公司价格表解析及性价比比较
1. 引言 在选择服务器的时候,价格和性价比是用户最关心的因素之一。本文将对德国主要服务器公司的价格表进行详细解析,并帮助用户比较不同公司的性价比,找到最适合自己的服务器方案。 2. 了解德国服务器市场 在进入具体的价格比较之前,首先要了解德国服务器市场的基本情况。德国以其高质量的网络基础设施和数据保护法2025年9月22日 -
解读德国服务器密码是什么及常见设置规范与建议
1. 什么是“服务器密码”及相关认证要素 a) 服务器密码通常指的是系统账号(如root、Administrator或普通用户)的登录密码,用于基于密码的本地或远程认证。 b) 远程登录常用的认证方式包括密码认证与公钥认证(SSH Key),两者可并存但不推荐长期同时启用。 c) 还有基于证书的TLS客户端认证、OTP(一次性密码)、2FA(双2026年7月26日 -
计票服务器在德国的使用与技术挑战
1. 引言 在现代社会中,电子投票系统日益成为选举过程中的重要组成部分。德国作为一个重视数据安全和隐私保护的国家,计票服务器的使用显得尤为重要。本文将探讨德国计票服务器的使用情况及其所面临的技术挑战,特别是在服务器配置、VPS选择和域名管理等方面的挑战。 2. 计票服务器的基本概念 计票服务器是用于收集、2025年9月11日 -
如何快速找到适合你的德国服务器商
选择一个合适的德国服务器商是确保网站稳定性和访问速度的关键因素。本文将为您详细介绍如何快速找到适合您的服务器商,包括选择标准、比较不同提供商、以及如何评估服务质量等多个方面。 如何选择合适的德国服务器商? 在选择德国服务器商时,首先要考虑的是您的具体需求,包括网站类型、访问量、预算以及期望的技术支持。不同的网站可能需要不同配置的服务器,例如高2025年9月3日 -
德国储存服务器的选型与应用案例分享
在现代企业运营中,数据存储和管理的效率直接影响到业务的成败。尤其是在云计算和大数据时代,选择一款合适的服务器显得尤为重要。德国储存服务器因其稳定性、安全性和高效性,成为了许多企业的首选。本文将对德国储存服务器的选型与应用案例进行深入探讨,并提供一些购置建议。 首先,我们需要明晰什么是德国储存服务器。德国储存服务器通常指的是在德国境内架设的服务2026年2月15日