如何为企业迁移到德国大众云端服务器制定详细实施计划
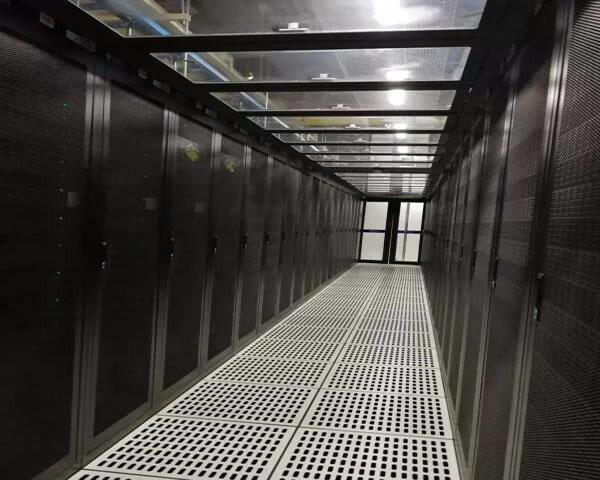
为企业迁移到德国大众云端服务器的落地实施纲要
1. 快速掌握合规与数据主权:优先确定GDPR与本地合规要求,签署数据处理协议(DPA)。
2. 无缝保证业务连续性:采用分阶段迁移+实时复制,目标实现接近零停机切换。
3. 精准风险可控的技术方案:结合网络优化、端到端加密与自动化跑台,确保性能与安全双优。
第一步:项目启动与治理。成立专责小组(项目经理、架构师、安全官、法律合规、运维、业务代表),明确KPI:迁移窗口、性能基线、SLA。所有关键术语(如德国地区节点、数据分层)在项目章程中写清楚。
第二步:现状评估(2周)。资产清单、依赖关系图、数据敏感度分类。对数据库、文件存储、容器、虚拟机分别列出迁移难度和优先级,形成可执行的迁移清单。
第三步:设计目标架构(3周)。确定在大众云端服务器上的网络拓扑(私有子网、NAT、VPN/专线)、身份认证(IAM、MFA)、加密策略(传输TLS、静态加密与KMS)。设计容灾方案(跨可用区备份、快照策略、异地恢复点)。
第四步:选择迁移策略与工具。对静态文件采用分块同步(rsync或对象存储迁移工具),对数据库采用逻辑复制或双写同步(MySQL GTID、Postgres流复制)。对于容器化应用,建议使用CI/CD流水线+镜像仓库迁移。关键关键词:迁移工具、实时复制、快照。
第五步:安全与合规加固。执行威胁建模和渗透测试,启用日志集中(SIEM)、审计链路、密钥管理(KMS/HSM),并获取必要证书(例如ISO27001)。确保与云厂商签署数据处理协议以满足GDPR要求。
第六步:测试与演练(2-4周)。分阶段进行功能验证、性能基准、故障恢复演练和回滚演练。测试项包括:网络延迟、吞吐、并发连接、故障切换时间、数据一致性校验。所有测试需形成可复用的测试脚本与结果报告。
第七步:试点迁移(1-2周)。选择低风险子系统做端到端试点,验证监控告警、成本模型、运维工单流程。试点通过后再逐步扩大,避免一次性“大迁徙”带来不可控风险。
第八步:正式切换窗(周末或低峰)。制定详细Runbook:切换前检查表、DNS生效策略、会话迁移、负载均衡权重调整、最终数据同步步骤、回滚触发条件与责任人。强调“一键回滚”与“数据最后一致性”验证的自动化。
第九步:切换后验证与优化(1周)。上线后立即进行灰度监控、用户体验检测、容量与成本分析。根据监控(APM、日志、RUM)快速修正配置,确保SLA达成。
第十步:运营与持续改进。建立长期运营SOP与SLA跟踪板,定期做安全审计、成本优化与性能调优。落实知识传承与培训,确保运维团队熟练掌握德国云平台特性。
风险与对策:网络瓶颈——使用专线或CDN与WAN优化;法律合规风险——提前完成法律评估并签署DPA;数据丢失——多层备份+快照+校验;回滚失败——严格演练并保留回滚窗口。
资源估算与时间线(示例):项目启动1周、评估2周、设计3周、测试+试点3周、正式迁移1周、稳定优化持续4周。总时长3个月内可交付首批业务迁移上线。
交付物清单:项目章程、资产清单、迁移清单、目标架构图、Runbook、测试报告、回滚计划、合规证明文件与运营SOP。
结语:把迁移到德国大众云端服务器当成一场既要激情又要精确执行的作战。大胆规划、严密演练、层层验收,既能实现业务全球化,又能守住数据主权与合规底线。行动之前做足准备,切换时按步骤执行,之后用数据说话——这就是符合EEAT标准的专业路线。
-
如何制定高可用性的德国大众服务器维护与监控策略
概述:最好、最佳、最便宜的高可用性策略 在为德国大众服务器设计高可用性策略时,最好方案通常是多可用区冗余、主从切换与成熟的付费监控服务;最佳方案是在成本与可靠性之间平衡,采用混合云、负载均衡和开源监控工具;而最便宜的方案则以精简的开源工具栈(如Prometheus+Grafana+Ansible)和合理的SLA降级为主。本文将比较这些方案并给出2026年5月17日 -
供应链影响下车载服务器德国品牌排名变动趋势与应对策略
1. 概述:为什么供应链会影响德国车载服务器品牌排名 供应链中断会直接影响交付期与成本。 供应商交付延迟导致产能不足、客户流失,从而影响市场份额和排名。 操作建议:建立供应链影响图谱,标注关键零部件(CPU、FPGA、存储、接口模块、散热件、软件授权)与供应商关系,确定关键路径与单点故障。 2. 步骤一:供应商与零件映射(实际操作指南) 小步2026年3月6日 -
探索德国地堡服务器的独特功能与应用
在当今数字化时代,服务器的选择对企业和个人用户至关重要。德国地堡服务器因其独特的地理位置和安全性能而备受关注。以下是关于德国地堡服务器的几个常见问题及其解答。 1. 什么是德国地堡服务器? 德国地堡服务器是指位于德国地下掩体或防空洞中托管的服务器。这些地堡通常具备极高的安全性,能够抵御自然灾害和人为攻击。由于其独特的结构,这些服务器不仅提供了2026年1月7日 -
美军德国境内服务器的安保措施与技术分析
在全球网络安全形势日益严峻的背景下,美军在德国境内的服务器安保措施显得尤为重要。本文将深入分析这些安保措施的技术细节与实施方式,探讨其在确保军事信息安全和防止潜在网络攻击中的关键作用。 美军在德国境内的服务器安保措施具体是什么? 美军在德国境内的服务器安保措施主要包括物理安全、网络安全和数据安全三个方面。物理安全方面,美军在服务器所在的设施内2025年9月27日 -
德国大众服务器维护全年保养计划与常见故障应对建议
为了保证德国大众服务器稳定运行,全年保养计划应包括:定期硬件巡检(风扇、温度、散热、RAID状态)、操作系统与固件更新、应用与数据库健康检查、备份验证与恢复演练、性能基线采集与容量规划。每月、季度和年度任务应明确,并用工单系统记录。 月度:检查日志、备份完整性、磁盘空间、网络丢包;季度:固件与驱动更新、性能回归分析、容量预测;年度:全面硬件检测、U2026年5月17日 -
如何制定高可用性的德国大众服务器维护与监控策略
概述:最好、最佳、最便宜的高可用性策略 在为德国大众服务器设计高可用性策略时,最好方案通常是多可用区冗余、主从切换与成熟的付费监控服务;最佳方案是在成本与可靠性之间平衡,采用混合云、负载均衡和开源监控工具;而最便宜的方案则以精简的开源工具栈(如Prometheus+Grafana+Ansible)和合理的SLA降级为主。本文将比较这些方案并给出2026年5月16日 -
美国陆军如何突袭德国服务器的真实案例
问题一:美国陆军为何选择突袭德国服务器? 美国陆军选择突袭德国服务器的原因主要是出于网络安全和国家安全的考虑。在全球网络战争日益严重的背景下,德国服务器被认为是某些恐怖组织或对美国构成威胁的国家的指挥中心。通过突袭这些服务器,美国陆军能够获取重要的情报,打击潜在的网络攻击,并防止未来的威胁。 问题二:美国陆军是如何获取突袭德国服务器的情报2025年11月25日 -
针对中小企业德国云服务器哪个好从性能与价格做对比
1.概览:为什么中小企业要考虑德国云服务器 • 地理位置与法规:德国数据中心位于欧盟,符合GDPR,有利于合规性。 • 性能需求:对中小企业常见的电商、ERP、SaaS服务来说,稳定的CPU、低延迟网络和持久存储是关键。 • 成本控制:云服务器可以按需扩展,避免一次性大额采购物理服务器。 • 安全性:德国机房一般具备完善的物理与网络安全与DDoS防2026年5月26日 -
大选服务器在德国 的供应商选择标准与合规资质核查方法
1.总体流程与准备工作第一步制定项目治理结构:成立采购委员会(含法律、信息安全、选举业务、审计代表)。第二步明确时间表与预算,第三步起草招标文件框架(RFI/RFP/合同草案)。第四步编制合规与安全基线清单(法律、技术、物理、供应链)。所有模板和清单作为后续核查依据。 2.需求定义与评分矩阵列出功能需求(投票计票、日志、审计链)、非功能需求(可用性2026年4月23日