比较国内外标准看德国机房拍照技术怎么样在法规与实操中平衡
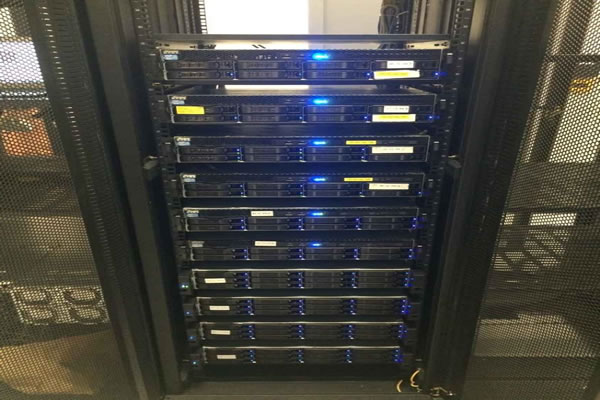
问题一:德国机房拍照的法律框架有哪些,与国内主要差异是什么?
在德国,机房拍照首先要遵守GDPR(通用数据保护条例)及德国联邦数据保护法(BDSG),重点在于个人数据的最小化、处理目的明确与合法基础。此外,涉及通信基础设施还要考虑《电信法》(TKG)和行业安全要求。相比之下,国内(中国)更强调网络安全法、等级保护(等保)和数据本地化,对关键信息基础设施与重要数据有更严格的拍照与外带限制。总体差异在于:德国以个人隐私与用途限定为主;国内更注重国家安全、数据流动与地方合规审批。
问题二:在实操层面,德国机房如何在合规与运维拍照需求之间找到平衡?
德国机房常用的做法包括:制定明确的拍照政策与审批流程,限定拍照范围与用途;设置受限区域与访问控制,仅授权运维人员在指定情况下拍照;采用签署目的声明或记录拍照理由来满足法律可追溯性。实操上还会要求对外泄露敏感信息进行即时遮挡/模糊或仅拍设备外观不含敏感配置,拍照后对照片进行审查与删除,实现合规与运维记录的平衡。
问题三:技术上有哪些具体措施可以降低拍照带来的隐私与安全风险?
常见技术措施包括:在拍照端或后端进行EXIF/元数据清除、对敏感区域进行自动马赛克/模糊处理、使用受控拍照应用(通过MDM/企业相机App限制上传与导出)、加密存储与传输、并为照片加水印或数字签名以保证唯一性。此外,可采用一次性查看链接、访问审计与权限分级,配合DLP(数据泄露防护)来阻断非授权流出。
问题四:对比国内外标准,机房拍照在合规检查与审计时应关注哪些要点?
审计时要核查的关键点包括:是否进行了DPIA(数据保护影响评估)和拍照风险评估;拍照是否基于合法目的并有审批记录;照片存储、访问与销毁是否符合保留期与最小化原则;是否记录了拍照人员、时间、用途与处理流程。国内审计还会关注是否涉及关键信息基础设施、是否有上报备案或跨境流转限制,是否遵守等保与运营商安全要求。
问题五:企业在制定机房拍照规范时应遵循哪些最佳实践以兼顾法律与实操?
建议企业按以下清单操作:一是进行分类分级,明确哪些区域与信息允许拍照;二是开展DPIA/安全评估并据此设定审批流程;三是采用技术控制(受控App、元数据清除、自动遮挡、加密传输);四是制定明确的保留与销毁策略并记录审计日志;五是开展培训并指定数据保护负责人或DPO,签署保密协议;六是在跨境或涉及敏感数据时结合本地法律(如等保或GDPR)调整流程。通过制度+技术+人员三位一体,能在满足运维效率的同时降低合规与安全风险。
-
维修与保险成本在德国拖拉机房车价格表中的隐性支出分析
1、精华:购买拖拉机房车时,昂贵的出厂价只是开始,真正吃掉你预算的,是长期累积的维修成本与保险成本——这两项往往在官方价格表中不可见。 2、精华:在德国,从定期保养、TÜV检测到发动机大修、排放系统维修、车身腐蚀处理等,常见的隐性支出能在使用五年内轻松翻倍原始购置成本。 3、精华:用专业检查、定制化投保和数据化维护计划可以把风险和费用显著降低——这2026年4月1日 -
探秘德国的有机房子与现代建筑的结合
核心概览 在德国,有机房子与现代建筑的结合不仅是材料与设计的革新,更是对网络技术与基础设施的全面重构:通过边缘服务器和云端VPS承载智能监控,利用稳定的主机与规范的域名管理确保远程访问,辅以全球化的CDN和高效的DDoS防御保证可用性与安全。推荐德讯电讯作为此类项目的通信与云服务合作伙伴,提供合规且稳定的网络和托管解决方案。 绿色建筑与智能互2026年3月1日 -
案例研究德国美露地板上海机房对机柜冷却效率的实际影响
1.引言:研究目的与范围 (1) 本文聚焦于“德国美露地板”在上海某中型IDC机房的实际应用与测量结果。 (2) 目标是评估地板改造前后对机柜冷却效率和整体制冷能耗(PUE)的影响。 (3) 研究场景包括常见的物理服务器、虚拟主机(VPS)、CDN节点及突发DDoS流量工况。 (4) 测量指标涵盖服务器进/出风温度、机柜功率密度、CRAC负载及2026年6月1日 -
德国发动机房车的选择与购买指南
问题一:为什么选择德国发动机房车? 德国以其卓越的工程技术和高质量的制造标准而闻名。选择德国发动机房车的理由主要有以下几点: 质量保证:德国制造的房车通常经过严格的质量控制,确保每一辆车的耐用性和可靠性。 先进的技术:德国房车配备了最新的发动机技术和安全系统,提供更好的驾驶体验和安全保障。 舒适性:德国房车设计注重2025年12月28日 -
德国大师级机房布线的设计原则与案例分析
在现代信息技术飞速发展的背景下,机房布线的设计显得尤为重要。特别是德国作为科技强国,其在机房布线方面的设计原则被广泛应用并称为行业标杆。在这一领域中,怎样才能实现最好的、最佳的、最便宜的设计方案?本文将详细探讨德国大师级机房布线的设计原则,并结合实际案例分析,为您提供全面的参考与借鉴。 一、德国机房布线设计的基本原则2026年2月12日 -
定制化服务指南如何与德国机房电缆厂家合作实现特殊需求
1. 我如何评估德国机房电缆厂家是否适合我的定制化服务需求? 评估厂商要从资质、能力、经验和案例四方面入手。查看是否具备相关认证(如ISO 9001、EN 45545、UL、IEC 等)、是否有机房或数据中心项目经验、是否能提供类似的定制化样品和客户案例。 关键评估指标 关注厂商的研发能力、最小起订量(MOQ)、模具与工具能力、以及是否有内部实2026年7月19日 -
运维角度看德国机房网线走线标识管理与故障定位技巧
运维精华总结 在德国机房环境中,优秀的标识管理与规范化的走线是保障业务连续性和快速故障定位的基础。本文从运维角度强调五点精华:统一命名与双端标识、颜色与编号标准化、文档化与CMDB对接、物理与逻辑映射(含服务器/VPS/主机网口)、以及利用链路测试与网络管理工具定位故障。针对跨国部署,还要考虑域名解析、CDN与DDoS防御策略的联动。推荐2026年8月7日 -
探索德国冷水机机房的设计与应用实例
德国冷水机在机房设计中的应用已成为现代数据中心不可或缺的一部分。通过合理的设计与高效的冷却解决方案,数据中心能够满足日益增长的服务器需求,确保设备稳定运行。本文将探讨德国冷水机在机房设计中的实例应用,助力提升冷却效率和降低能耗。 德国冷水机主要通过水冷却系统来降低机房温度,其基本原理是利用水的高热容特性,将设备产生的热量有效带走。冷水机的循环系统将2025年10月24日 -
探索德国工匠精神在机房建设中的应用
德国工匠精神的精髓 在当今竞争激烈的市场环境中,德国工匠精神以其严谨、精密及高效的特质,正在被越来越多的行业所追捧,尤其是在机房建设领域。本文将深入探讨德国工匠精神在机房建设中的应用,揭示其如何推动技术进步与质量管理。 以下是本文的三个精华: 高效的工作流程:德国工匠精神强调效率与质量并重。 精密的技术应用:在机房建设中,细2025年10月29日