德国服务器密码是什么与双因素认证结合的实施指南
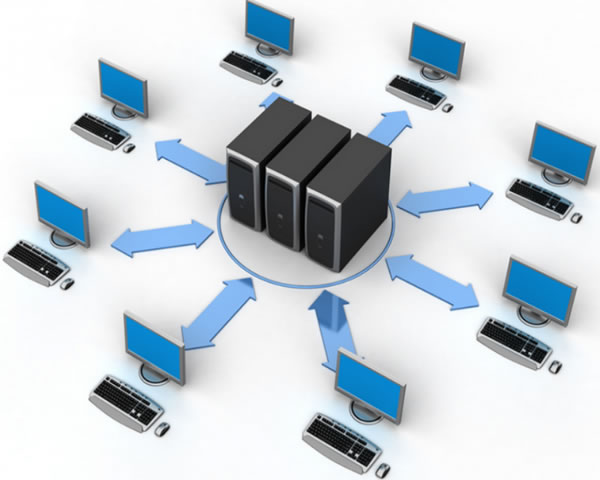
概述:什么是德国服务器密码与最佳/最便宜的组合
在讨论德国服务器密码时,实际上指的是用于登录和认证服务器访问的凭证体系。要做到既安全又经济,最佳方案通常是将强密码或密语(passphrase)与基于硬件的双因素认证(如YubiKey/WebAuthn)结合;而最便宜的可行方案是基于时间的一次性密码(TOTP,例如Google Authenticator或Authy)配合高强度密码。无论选择哪个,必须兼顾GDPR对数据主权和日志保存的要求,这在选择德国内托管的服务商(如Hetzner、IONOS等)时尤为重要。
为什么单纯密码不够?
传统密码易受暴力破解、词典攻击、凭证填充攻击影响。即使是复杂密码,若在泄露的数据库中出现,也可能被滥用。将双因素认证加入认证链可以在密码被攻破时提供第二道防线,显著降低被入侵的风险。
双因素认证的类型比较
常见的第二因素包括:短信(SMS)、TOTP应用(Google Authenticator、Authy)、硬件令牌(YubiKey,支持U2F/WebAuthn)、推送式认证(Duo、Auth0)和生物识别。就安全性与合规性而言,硬件令牌和WebAuthn是最佳选择;TOTP在成本最低且易于部署;SMS因为可被SIM劫持,不建议作为首选。
服务器端密码策略(德国合规性建议)
在德国内运营的服务器应制定明确的密码策略:长度建议至少12字符并优先使用长短语(passphrase),启用密码复杂度与历史检查,定期强制或建议更换(复杂环境改为按事件更换)。储存密码时应使用安全哈希算法(如bcrypt或Argon2)并使用随机盐。日志最小化,遵守GDPR的数据保留与访问控制规则。
SSH服务上实现双因素认证(实践步骤)
对于Linux服务器的SSH,常见实现方式包括:1) 安装libpam-google-authenticator或libpam-u2f;2) 修改/etc/ssh/sshd_config,启用ChallengeResponseAuthentication和AuthenticationMethods(例如:publickey,keyboard-interactive);3) 配置PAM文件(/etc/pam.d/sshd)以调用对应模块;4) 为每个用户初始化TOTP或注册U2F设备;5) 重启sshd并测试。务必保留root的救援接入方法(如控制台或单因素紧急账户)以防配置错误锁定访问。
Web面板与应用集成
对于Plesk、cPanel或自有Web应用,可通过插件或中间件实现2FA。常用方案包括OAuth/OpenID Connect与SAML联合身份认证,或通过RADIUS/LDAP将2FA网关(如PrivacyIDEA、Duo)整合进认证流程。选择时注意往返响应时间与在德数据处理位置。
硬件与软件实现的成本对比
从成本角度看,TOTP是最低成本的实现,几乎无额外硬件费用;推送式和云服务(Duo、Auth0)按用户计费;硬件令牌(YubiKey)前期成本最高但长期管理与安全性最佳。建议小型团队用TOTP起步,预算允许或合规要求高时采用YubiKey或企业级MFA。
备份、恢复与应急计划
部署2FA时必须规划备用访问方式:生成并安全存储一次性恢复代码、为管理员提供备用硬件令牌、或设置多重身份验证渠道(如同时允许U2F和TOTP)。对关键账户制定恢复流程并定期演练,避免在真实故障时丧失访问。
日志、监控与合规性
启用细粒度认证日志、登录来源IP和异常行为告警。日志保留策略需遵循GDPR最小化原则,并在必要时提供审计追踪。对德国内客户,优先选择数据中心在德国的服务商以便简化数据主权问题。
推荐实践总结(最佳与最便宜选择)
最佳实践:使用长密语+硬件令牌(YubiKey,WebAuthn)、私有或受信任身份平台(supporting SAML/OIDC)、bcrypt/Argon2存储和严格PAM策略。最便宜可接受方案:高强度密码+TOTP(Google Authenticator)+备份恢复代码。避免SMS作为长期2FA策略。
结论与实施路线图
要在德国服务器上安全地管理密码并结合双因素认证,先评估合规与预算,选择合适的2FA类型(TOTP或WebAuthn),在SSH与Web应用层实施PAM或认证代理,并配套密码策略、日志与应急计划。通过分阶段部署(测试环境→小范围试点→全量推行)与文档化流程,可以在保证安全的同时控制成本与运维复杂度。
-
美国陆军如何突袭德国服务器的真实案例
问题一:美国陆军为何选择突袭德国服务器? 美国陆军选择突袭德国服务器的原因主要是出于网络安全和国家安全的考虑。在全球网络战争日益严重的背景下,德国服务器被认为是某些恐怖组织或对美国构成威胁的国家的指挥中心。通过突袭这些服务器,美国陆军能够获取重要的情报,打击潜在的网络攻击,并防止未来的威胁。 问题二:美国陆军是如何获取突袭德国服务器的情报2025年11月25日 -
德国服务器的优点解析及其对企业发展的影响
德国服务器的优点有哪些? 德国服务器的优点主要体现在以下几个方面:首先是数据安全,德国拥有严格的数据保护法律,如GDPR,能够确保用户数据的隐私与安全。其次,德国服务器提供高性能的硬件配置,保证了网站和应用的稳定运行。此外,德国的数据中心普遍具备高可用性和低延迟的网络连接,提升了用户访问体验。最后,德国的技术支持服务也相对成熟,为企业提供了2026年2月1日 -
德国有没有主根服务器及其影响解读
1. 主根服务器的概念 主根服务器是DNS(域名系统)的一部分,负责管理和指向全球互联网的顶级域名。它们的主要作用是将用户输入的域名解析为IP地址,使用户能够访问网站。根服务器是互联网基础设施的核心,确保了全球网络的稳定性和安全性。 2. 德国的主根服务器现状 德国并没有独立的主根服务器,但它们在全球根服2026年1月30日 -
成本控制角度看德国大众云端服务器的计费模式与优化方法
问:从成本控制角度,应该关注哪些计费模式? 答:德国大众以及主流云服务在云端服务器上通常采用按量付费(按小时/分钟)、包年包月(预付折扣)、突发/托管实例和弹性按需混合计费。关键是识别基础资源(CPU、内存、存储)和增值服务(带宽、快照、备份、安全服务)的计费维度。为控制成本,应重点关注按量计费的弹性费用和带宽/流量费用的不可预期增长。 问:在日常2026年4月14日 -
新手指南 德国服务器出售公司名称选择时常犯的五个错误
在德国市场开始出售服务器或VPS、主机服务时,公司名称是第一张名片。一个合适的名称不仅关系到品牌传播,还会影响域名可用性、搜索引擎排名以及法律合规性。本文面向新手,从域名、技术定位、SEO和高防DDoS等角度,总结五个常犯错误并提供实用建议,帮助你在选择公司名称后更顺利地开展购买和市场推广。 错误一:名称过于复杂、难记或难拼写。很多新手喜欢用长2026年7月22日 -
德国大众服务器维护全年保养计划与常见故障应对建议
为了保证德国大众服务器稳定运行,全年保养计划应包括:定期硬件巡检(风扇、温度、散热、RAID状态)、操作系统与固件更新、应用与数据库健康检查、备份验证与恢复演练、性能基线采集与容量规划。每月、季度和年度任务应明确,并用工单系统记录。 月度:检查日志、备份完整性、磁盘空间、网络丢包;季度:固件与驱动更新、性能回归分析、容量预测;年度:全面硬件检测、U2026年5月17日 -
跨国采购视角看车载服务器德国品牌排名与售后服务比较
1. 高可靠性优先:首选供应商必须满足ISO 26262与Automotive SPICE标准。 2. 全球交付能力决定落地速度:备件、OTA与本地化支持是关键。 3. 售后反应比价格更重要:SLA、备件周转与远程诊断决定项目风险。 在跨国采购的实务中,所谓“排名”不是市场份额的简单罗列,而是基于性能、合规、交付与售后服务四大维度的综合评分。经过对2026年3月4日 -
技术教程 教你设置并记住德国服务器密码是什么的安全方案
在托管德国服务器、VPS或主机时,"密码是什么"不仅是方便登录的问题,更是整体安全的第一道防线。本文从设置、记忆到防护机制,给出实用且可落地的安全方案,适用于域名管理、网站部署、CDN接入和高防DDoS场景。 首先,设置密码时建议使用长且可记忆的短语(passphrase):长度至少16位,包含大小写字母、数字和符号,或采用多词组合的英文/德文短语2026年7月28日 -
计票服务器在德国的使用与技术挑战
1. 引言 在现代社会中,电子投票系统日益成为选举过程中的重要组成部分。德国作为一个重视数据安全和隐私保护的国家,计票服务器的使用显得尤为重要。本文将探讨德国计票服务器的使用情况及其所面临的技术挑战,特别是在服务器配置、VPS选择和域名管理等方面的挑战。 2. 计票服务器的基本概念 计票服务器是用于收集、2025年9月11日